JAKARTA, TUJUANSATU.COM – Kejahatan Smishing marak belakangan ini.
Teknik kejahatan digital yang digunakan pelaku untuk mencuri data perbankan, dengan mengirim pesan singkat yang menyerupai komunikasi resmi dari pihak perbankan
Dalam beberapa kasus, pelaku bahkan menggunakan nomor pengirim yang menyerupai layanan pelanggan bank untuk meyakinkan korban.
Atas maraknya modus kejahatan tersebut, PT Bank Rakyat Indonesia (Persero) Tbk atau BRI mengimbau nasabah untuk lebih berhati-hati terhadap pesan yang menginformasikan transaksi mencurigakan, meminta verifikasi akun, atau menjanjikan hadiah tertentu.
BACA JUGA: QLola by BRI Cetak Volume Transaksi Rp8.400 Triliun
BACA JUGA: Brand Value BRI Meningkat Tajam, Jadi Merek No.1 di Indonesia dan 323 Dunia
Pesan semacam ini umumnya mengandung tautan yang jika diklik, akan mengarahkan korban ke situs palsu yang dirancang menyerupai laman resmi perbankan.
Situs tersebut akan meminta informasi seperti nomor kartu, PIN, kode OTP, masa berlaku kartu, CVC/CVV, user ID, dan password, yang dapat digunakan pelaku untuk mengakses rekening nasabah.
Jika data tersebut diberikan, akan membuka ruang untuk pelaku kejahatan dapat mengakses rekening nasabah dan melakukan transaksi.
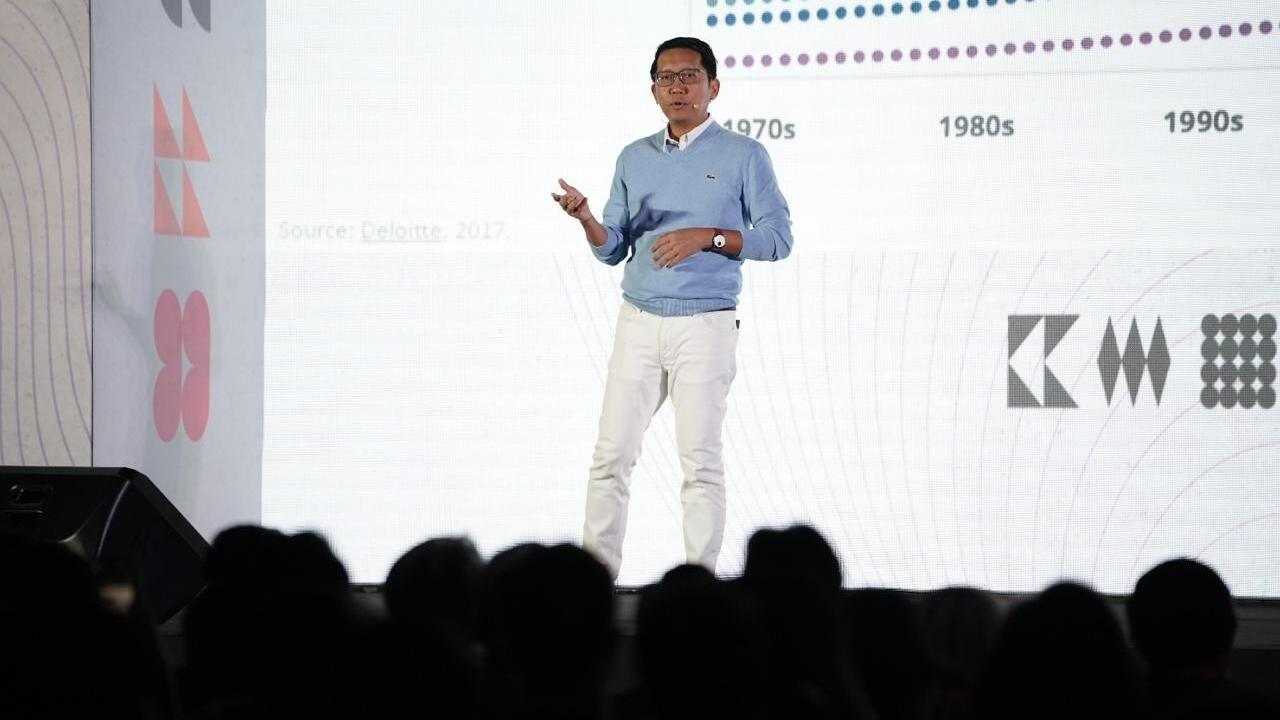
Terkait dengan hal tersebut, Direktur Digital dan Teknologi Informasi BRI Arga M. Nugraha, menegaskan bahwa kejahatan siber terus berkembang dengan pola yang semakin kompleks.
BACA JUGA: QRIS TAP Resmi Diluncurkan, BRI Dukung Digitalisasi Transaksi bagi Pelaku Usaha
BACA JUGA: 5 Penghargaan Diraih BRI dalam Ajang Retail Banker International Asia Trailblazer Awards
Sehingga kewaspadaan dan literasi digital menjadi faktor utama dalam melindungi keamanan perbankan.
“BRI terus meningkatkan sistem keamanan untuk menghadapi berbagai ancaman siber yang terus berkembang.